
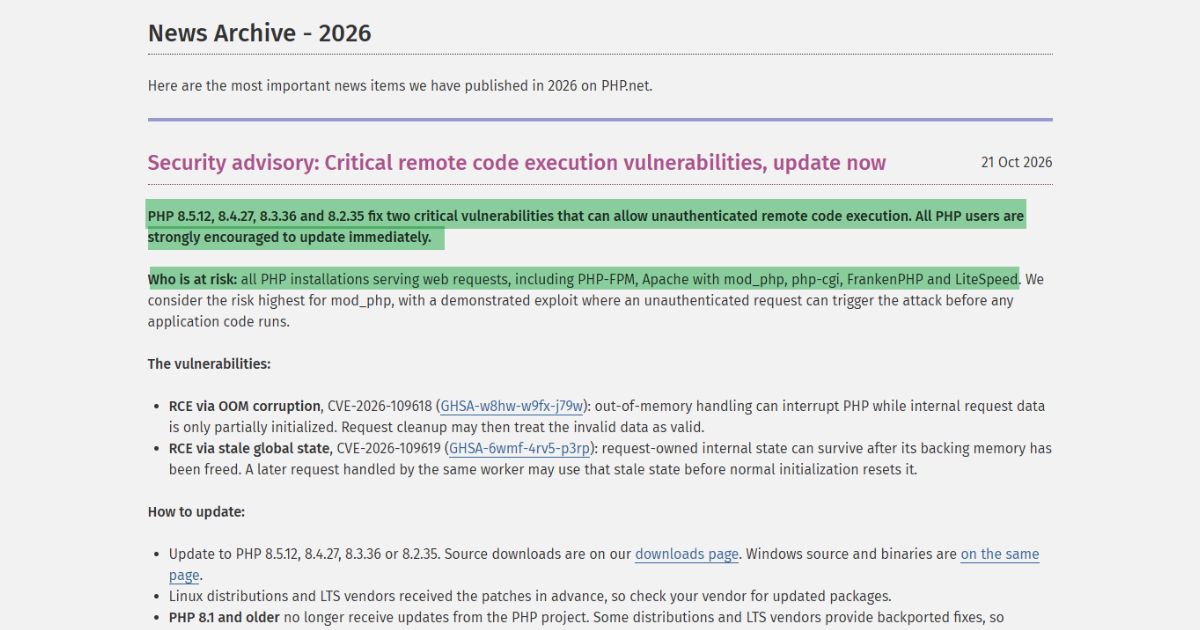
Dwa krytyczne PHP Luki w zabezpieczeniach spowodowały konieczność wprowadzenia aktualizacji awaryjnych na wszystkich platformach hostingowych. Jeśli Twoja witryna korzysta z PHP, skontaktuj się z gospodarzem już dziś. Aktualizacja WordPressmotyw lub wtyczka nie instaluje tych PHP stałe.
PHP opublikował poprawki 21 października. Luki CVE-2026-109618 i CVE-2026-109619 umożliwiają atakującemu uruchomienie kodu na podatnych serwerach bez konieczności logowania się. PHP ostrzega, że wszystkie instalacje obsługujące żądania sieciowe są zagrożone. Dotyczy to również PHP-FPM, Apache z mod_php, CGI, FrankenPHP i LiteSpeed.
W odpowiedzi uczestniczyli dostawcy oprogramowania, platformy zarządzane i poszczególni dostawcy hostingu. Niektórzy z nich wydali ostrzeżenia dla klientów. Inni opublikowali instrukcje dotyczące poprawek lub zgłosili prace konserwacyjne i etapowe aktualizacje. Podczas naszych własnych kontroli otrzymaliśmy również e-maile i zapytaliśmy zespoły wsparcia hostingu o ich odpowiedź.
Przeczytaj oficjalne PHP doradztwo bezpieczeństwa
Który PHP Wersje wymagają poprawki
Stałe wydania upstream to:
| PHP Oddział | Stała wersja |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
Te wersje naprawiają obie luki. Apache z mod_php ma największe ryzyko zidentyfikowane przez PHP Zespół. W ostrzeżeniu opisano zademonstrowany atak, który może zostać uruchomiony jeszcze przed uruchomieniem kodu aplikacji.
Niższy numer wersji nie zawsze oznacza, że pakiet dostawcy pozostaje podatny na ataki. Niektórzy dostawcy stosują poprawki bezpieczeństwa w starszych wersjach, w ramach procesu zwanego backportingiem. Zapytaj o zainstalowaną wersję pakietu i upewnij się, że obejmuje ona oba luki CVE.
PHP Wersje 8.1 i starsze nie otrzymują już regularnych aktualizacji zabezpieczeń od PHP projektu. Pokrycie dostawców należy sprawdzić osobno. PHP Wsparcie bezpieczeństwa 8.2 kończy się 31 grudnia 2026 r.

Jak zareagowali dostawcy hostingu i cPanel
Poniższe ogłoszenia publiczne opisują różne części odpowiedzi. Dostawca udostępniający pakiet nie potwierdza, że każdy host go zainstalował. Zakończenie raportowania hosta dotyczy zakresu usługi wskazanego w jego ogłoszeniu.
| Dostawca lub platforma | Odpowiedź zarejestrowana publicznie | Co powinni sprawdzić właściciele witryn |
|---|---|---|
| cPanel | cPanel opublikował poprawione kompilacje cPanel i WHM oraz EasyApache PHP pakiety. W ostrzeżeniu pakiety CloudLinux są wymienione osobno, w tym poprawki przeniesione z poprzednich wersji PHP numery wersji. | Poproś administratora o sprawdzenie zarówno panelu sterowania, jak i PHP Pakiety obsługujące witrynę. Skorzystaj z listy pakietów odpowiedniego dostawcy. Doradztwo cPanel |
| CloudLinux | CloudLinux zgłosił naprawę EasyApache i pakiety alt-php dostępne dla określonych platform. Niektóre natywne systemy operacyjne PHP pakiety nadal były wdrażane stopniowo. | Sprawdź rodzinę pakietów i repozytorium używane przez Twój serwer. Dostępność pakietu nadal wymaga instalacji i ponownego uruchomienia odpowiedniej usługi. Aktualizacja CloudLinux |
| Cloudways | Cloudways Zgłoszono tymczasowe zabezpieczenia i etapowe wdrażanie. Poinformowano o wprowadzeniu poprawek do aplikacji autonomicznych o godzinie 9:02 22 października. Aktualizacja z godziny 15:03 informowała o tym, że większość serwerów została załatana, a pozostałe prace mają zakończyć się do godziny 17:00. | W chwili zamknięcia raportu nie potwierdzono jeszcze ukończenia całego wdrożenia. Sprawdź aktualną aktualizację incydentu i produkt, na którym działa Twoja aplikacja. Cloudways PHP incydent |
| AltusHost | AltusHost opublikował ostrzeżenie 21 października. Wyjaśniono w nim luki w zabezpieczeniach i różne obowiązki dotyczące hostingu współdzielonego, zarządzanego i niezarządzanego. | Sprawdź status swojej usługi. Sama data publikacji komunikatu nie jest sygnaturą czasową ukończenia usługi na wszystkich serwerach. Porada AltusHost |
| Serwerowy maniak | W ogłoszeniu Serverfreak z 22 października poinformowano, że wszystkie serwery współdzielone zostały załatane. Opisano również poprawki dla serwerów zarządzanych i ostrzeżono, że poprawki przeniesione wstecz mogą spowodować, że wyświetlane informacje będą niedostępne. PHP wersja niezmieniona. | Sprawdź, czy Twoja usługa jest współdzielona, zarządzana czy samodzielnie zarządzana. Klienci korzystający z samodzielnie zarządzanych usług nadal odpowiadają za aktualizację swoich serwerów. Powiadomienie dotyczące serwerów |
| Qikify | Twórca aplikacji Shopify poinformował, że wszystkie jego aplikacje działają z poprawkami PHP w produkcji do godziny 11:07 dnia 22 października. | Niniejsze oświadczenie dotyczy aplikacji Qikify. Nie określa ono statusu poprawek głównej platformy Shopify ani aplikacji innych deweloperów. Powiadomienie Qikify |
Cloudways Konserwacja witryny i łatanie błędów u klienta to oddzielne wydarzenia
W nocy 21 października w Malezji widzieliśmy Cloudways przekierować swoją publiczną witrynę na stronę ze statusem. CloudwaysPubliczny rejestr zdarzeń potwierdza, że jego strona internetowa i portal partnerski stały się niedostępne, PHP Zastosowano poprawki. Zgłoszono, że obie usługi zostały przywrócone o godzinie 3:48 22 października (źródło).
Incydent ten należy odróżnić od incydentu z klientem PHP wdrożenie (pełne szczegóły tutaj). Cloudways Zgłoszono, że poprawki dla aplikacji autonomicznych są gotowe, podczas gdy aktualizacje elastyczne są kontynuowane. Powiadomienia nie potwierdzają, że wszystkie strony internetowe klientów zostały wyłączone.
Co otrzymaliśmy i usłyszeliśmy od dostawców usług hostingowych
Otrzymaliśmy e-maile z ostrzeżeniami od AltusHost, Atlantic.Net, DigitalOcean, Shopify, BionicWPTe wiadomości stanowią część naszego bezpośredniego zapisu sposobu, w jaki dostawcy komunikowali problem. Otrzymanie alertu potwierdza, że dostawca wysłał ostrzeżenie; treść wiadomości decyduje o tym, czy potwierdza ona również ukończenie aktualizacji.


Podczas rozmów wsparcia rano 22 października czasu malezyjskiego przedstawiciele Serwerowy maniak, TMDHosting, Kinsta, Błyskawiczna chmura, HostPapa, ScalaHosting poinformował nas, że łatanie zostało zakończone. Są to potwierdzenia wsparcia dla omawianych usług. Nie przeprowadziliśmy niezależnego audytu każdego serwera obsługiwanego przez tych dostawców.


Podczas naszych kontroli centrale reagowały szybko. Nie ustalają one rankingu dostawców, którzy jako pierwsi załatali błędy. Rzetelne porównanie wymagałoby zgodności zakresów usług i potwierdzonych czasów wykonania.
Co powinieneś zrobić dzisiaj
- Zidentyfikuj PHP środowisko obsługujące Twoją witrynę. Sprawdź swój panel hostingowy. WordPress Użytkownicy mogą otworzyć Narzędzia → Stan witryny → Informacje → Serwer. Zapytaj swojego usługodawcę hostingowego, czy wyświetlana wersja dotyczy działającej witryny.
- Sprawdź, czy oba luki CVE zostały naprawione. Poproś o zainstalowany pakiet lub kompilację, zakres usługi, której dotyczy problem, oraz czas realizacji. W przypadku serwerów zarządzanych samodzielnie administrator musi zainstalować odpowiednie aktualizacje dostawcy.
- Sprawdź każdą istotną aplikację i serwer. Uwzględnij subdomeny, witryny tymczasowe i inne PHP Aplikacje. Zapytaj, czy dodatkowe serwery lub pracownicy nadal potrzebują aktualizacji.
- Wykonaj kopię zapasową i przetestuj podstawowe funkcje. Zachowaj aktualną kopię plików i bazy danych. Po zainstalowaniu poprawek i ponownym uruchomieniu wymaganych usług sprawdź dane logowania, formularze, płatności i zaplanowane zadania.
- Zwiększ opóźnienia. PHP Mówi, że środki tymczasowe nie zapewniają pełnej ochrony. Zapytaj administratora o aktualne środki urzędowe i o to, czy usługa, której to dotyczy, powinna zostać objęta ochroną. tymczasowo ograniczone lub wyłączone z sieci.
Możesz wysłać swojemu gospodarzowi następujące pytanie:
Ma wszystko PHP Czy środowisko obsługujące naszą witrynę zostało załatane pod kątem luk CVE-2026-109618 i CVE-2026-109619? Prosimy o potwierdzenie uruchomionego pakietu lub kompilacji, objętych usług oraz daty zakończenia aktualizacji.
W przypadku tego incydentu przydatne jest potwierdzenie, w którym należy podać nazwę usługi, której dotyczy problem, oraz informację o aktualnie działającej poprawce. Zachowaj to potwierdzenie w dokumentacji konserwacji witryny.
Note:Ostateczny termin raportowania: 22 października 2026 r., godz. 4:23 czasu malezyjskiego (08:23 UTC). Wszystkie podane poniżej godziny są podane w czasie malezyjskim, chyba że zaznaczono inaczej.
