
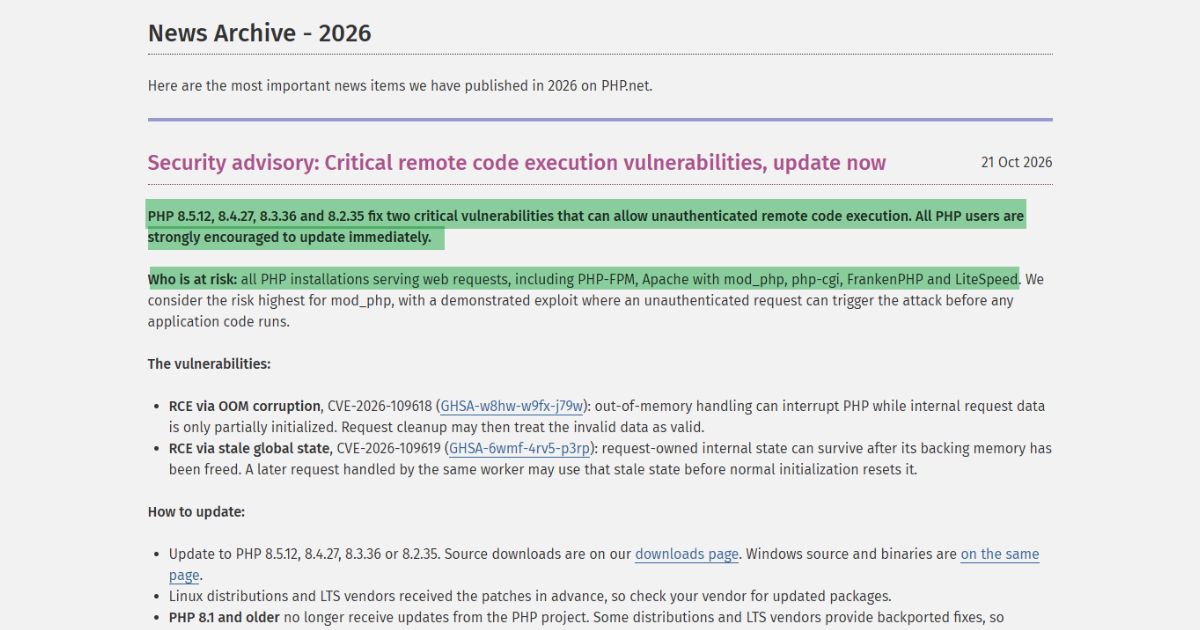
اثنان حاسمان PHP أدت الثغرات الأمنية إلى تحديثات طارئة عبر منصات الاستضافة. إذا كان موقعك الإلكتروني يستخدم PHPتواصل مع مضيفك اليوم. جارٍ التحديث WordPressلا يقوم القالب أو الإضافة بتثبيت هذه PHP الإصلاحات.
PHP تم إصدار التحديثات في 21 أكتوبر. تسمح الثغرات الأمنية، CVE-2026-109618 و CVE-2026-109619، للمهاجم بتشغيل التعليمات البرمجية على الخوادم المعرضة للخطر دون تسجيل الدخول. PHP يحذر من أن جميع المنشآت التي تستقبل طلبات الويب معرضة للخطر. وهذا يشمل PHP-الحزب الوطني التقدمي، Apache باستخدام mod_php وCGI وFrankenPHP و LiteSpeed.
شملت الاستجابة موردي البرامج، والمنصات المُدارة، ومقدمي خدمات استضافة المواقع الإلكترونية. أصدر بعضهم تحذيرات للعملاء، بينما نشر آخرون تعليمات تصحيح الأخطاء أو أبلغوا عن أعمال صيانة وتحديثات مُجدولة. خلال عمليات التحقق التي أجريناها، تلقينا أيضًا رسائل بريد إلكتروني واستفسرنا من فرق دعم الاستضافة عن استجابتهم.
قراءة المسؤول PHP الاستشارات الأمنية
التي PHP الإصدارات التي تحتاج إلى إصلاح
الإصدارات الثابتة من المصدر هي:
| PHP الفرع | الإصدار الثابت |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
تعالج هذه الإصدارات كلا النقطتين الأمنيتين. Apache يُعد استخدام mod_php من أكثر المخاطر التي حددتها... PHP الفريق. يصف تقريره الاستشاري هجومًا تم إثباته يمكن تنفيذه قبل بدء تشغيل رمز التطبيق.
لا يعني انخفاض رقم الإصدار بالضرورة أن حزمة المورّد لا تزال عرضة للثغرات الأمنية. إذ يقوم بعض المورّدين بتطبيق إصلاحات أمنية على الإصدارات القديمة، وهي عملية تُعرف باسم التحديث الرجعي. اطلب رقم إصدار الحزمة المثبتة وتأكد من أنها تغطي كلا الثغرتين الأمنيتين (CVEs).
PHP لم تعد الإصدارات 8.1 والإصدارات الأقدم تتلقى تحديثات أمنية منتظمة من PHP يجب التحقق من تغطية الموردين للمشروع بشكل منفصل. PHP ينتهي الدعم الأمني للإصدار 8.2 في 31 ديسمبر 2026.

كيف استجاب مزودو خدمات الاستضافة ولوحة التحكم cPanel
توضح الإشعارات العامة أدناه أجزاءً مختلفة من الاستجابة. لا يُعدّ إصدار المورّد لحزمة برمجية دليلاً على تثبيتها من قِبل جميع الأجهزة المضيفة. وينطبق إبلاغ الجهاز المضيف عن اكتمال العملية على نطاق الخدمة المذكور في إشعاره.
| المزود أو المنصة | رد مسجل علنًا | ما الذي يجب على أصحاب المواقع التحقق منه |
|---|---|---|
| وحة التحكم | أصدرت cPanel إصدارات مُعدّلة من cPanel و WHM و EasyApache PHP تتضمن قائمة التوصيات الخاصة بها حزم CloudLinux بشكل منفصل، بما في ذلك الإصلاحات التي تم نقلها إلى الإصدارات الأقدم. PHP أرقام الإصدار. | اطلب من المسؤول التحقق من كل من لوحة التحكم و PHP الحزم التي تُقدّم خدمات الموقع الإلكتروني. استخدم قائمة الحزم الخاصة بالبائع ذي الصلة. إشعار من cPanel |
| CloudLinux | أعلنت شركة CloudLinux عن إصلاح مشكلة EasyApache وتتوفر حزم alt-php لمنصات محددة. بعض أنظمة التشغيل الأصلية PHP استمر طرح الحزم بشكل تدريجي. | تأكد من عائلة الحزم والمستودع المستخدم من قبل خادمك. لا يزال توفر الحزم يتطلب التثبيت وإعادة تشغيل الخدمة ذات الصلة. تحديث CloudLinux |
| Cloudways | Cloudways أُبلغ عن إجراءات حماية مؤقتة وتطبيق تدريجي. وأفادت الشركة بتحديث تطبيقات التشغيل الذاتي في تمام الساعة 9:02 صباحًا يوم 22 أكتوبر. وذكر تحديثها الصادر في تمام الساعة 3:03 مساءً أن معظم الخوادم قد تم تحديثها، ومن المتوقع الانتهاء من العمل المتبقي بحلول الساعة 5 مساءً. | في هذا الموعد النهائي للإبلاغ، لم يتم تأكيد اكتمال عملية النشر بالكامل. يرجى مراجعة آخر تحديثات الحادث والمنتج الذي يستضيف تطبيقك. Cloudways PHP حادث |
| AltusHost | أصدرت شركة AltusHost بيانًا استشاريًا في 21 أكتوبر. وقد شرحت فيه نقاط الضعف والمسؤوليات المختلفة للاستضافة المشتركة والمدارة وغير المدارة. | تأكد من حالة خدمتك. تاريخ نشر الإشعار وحده لا يُعدّ دليلاً على اكتمال الخدمة على جميع الخوادم. إشعار من شركة ألتوس هوست |
| مهووس بالخوادم | أفاد إشعار شركة Serverfreak الصادر في 22 أكتوبر/تشرين الأول بأنه تم تحديث جميع الخوادم المشتركة. كما وصف الإشعار التحديثات المتاحة للخوادم المُدارة، وحذّر من أن الإصلاحات المُطبّقة على الخوادم القديمة قد تُخلّ بالتوافق مع التحديثات المعروضة. PHP لم يطرأ أي تغيير على النسخة. | تحقق مما إذا كانت خدمتك مشتركة أو مُدارة أو ذاتية الإدارة. يظل العملاء الذين يديرون خدماتهم بأنفسهم مسؤولين عن تحديث خوادمهم. إشعار من سيرفر فريك |
| كيكيفاي | قال مطور تطبيقات Shopify إن جميع تطبيقاته تعمل بنظام التحديث. PHP بدأ الإنتاج بحلول الساعة 11:07 صباحًا يوم 22 أكتوبر. | يشمل هذا البيان تطبيقات Qikify، ولا يحدد حالة تحديثات منصة Shopify الأساسية أو تطبيقات المطورين الآخرين. إشعار من Qikify |
Cloudways كانت صيانة الموقع الإلكتروني وتحديثات العملاء حدثين منفصلين
خلال ليلة 21 أكتوبر في ماليزيا، شاهدنا Cloudways إعادة توجيه موقعها الإلكتروني العام إلى صفحة الحالة الخاصة بها. Cloudwaysيؤكد سجل الحوادث العام الخاص بـ [اسم الشركة] أن موقعها الإلكتروني وبوابة الشركات التابعة لها أصبحا غير متاحين بينما PHP تم تطبيق التحديثات. وأفاد النظام باستعادة كلا الخدمتين في الساعة 3:48 صباحًا يوم 22 أكتوبر (مصدر).
ينبغي التمييز بين تلك الحادثة والعميل PHP طرح (كامل التفاصيل هنا). Cloudways أُبلغ عن اكتمال التحديثات للتطبيقات المستقلة بينما استمرت التحديثات المرنة. ولا تُثبت هذه الإشعارات توقف جميع مواقع العملاء عن العمل.
ما تلقيناه وسمعناه من شركات استضافة المواقع الإلكترونية
تلقينا رسائل بريد إلكتروني تحذيرية من AltusHost, Atlantic.Net, DigitalOcean, شوبيفايو BionicWPتُعدّ هذه الرسائل جزءًا من سجلّنا المباشر لكيفية تواصل مزوّدي الخدمة بشأن المشكلة. يُثبت تلقّي التنبيه أن مزوّد الخدمة قد أرسل تحذيرًا؛ وتُحدّد صياغة الرسالة ما إذا كانت تُؤكّد أيضًا اكتمال التحديث.


خلال محادثات الدعم التي جرت صباح يوم 22 أكتوبر بتوقيت ماليزيا، قام ممثلو مهووس بالخوادم, TMDHosting, Kinsta, فلاش كلاود, HostPapaو ScalaHosting أُبلغنا بإتمام عملية التحديث. هذه تأكيدات دعم للخدمات المذكورة. لم نُجرِ تدقيقًا مستقلًا على جميع الخوادم التي تُشغّلها هذه الشركات.


أظهرت منصات التبادل استجابات سريعة خلال عمليات التحقق التي أجريناها. ولا تُحدد هذه الاستجابات ترتيبًا لمزودي الخدمة الذين قاموا بتصحيح الأخطاء أولًا. يتطلب إجراء مقارنة عادلة تطابق نطاقات الخدمة وأوقات الإنجاز المؤكدة.
ما يجب عليك فعله اليوم
- التعرف على PHP البيئة التي تخدم موقعك. تحقق من لوحة تحكم الاستضافة الخاصة بك. WordPress يمكن للمستخدمين فتح الأدوات ← صحة الموقع ← معلومات ← الخادم. اسأل مزود الاستضافة عما إذا كانت النسخة المعروضة تخص الموقع الإلكتروني المباشر.
- تأكد من إصلاح كلا الثغرتين الأمنيتين (CVEs). اطلب الحزمة أو الإصدار المثبت، ونطاق الخدمة المتأثرة، ووقت الإنجاز. بالنسبة للخوادم المُدارة ذاتيًا، يجب على مسؤول النظام تثبيت تحديثات المورّد المناسبة.
- تحقق من كل تطبيق وخادم ذي صلة. يشمل ذلك النطاقات الفرعية ومواقع التجهيز وغيرها PHP التطبيقات. استفسر عما إذا كانت الخوادم أو العمال الإضافيون لا يزالون بحاجة إلى التحديث.
- قم بعمل نسخة احتياطية واختبار الوظائف الأساسية. احتفظ بنسخة محدّثة من ملفاتك وقاعدة بياناتك. بعد تثبيت التحديثات وإعادة تشغيل الخدمات المطلوبة، تحقق من عمليات تسجيل الدخول والنماذج وعمليات الدفع والمهام المجدولة.
- تصعيد التأخيرات. PHP يقول إن الإجراءات المؤقتة لا توفر حماية كاملة. استفسر من مسؤول النظام لديك عن الإجراءات الرسمية الحالية وما إذا كان ينبغي إيقاف الخدمة المتأثرة. تم تقييد الوصول مؤقتًا أو إيقاف تشغيل الجهاز.
يمكنك إرسال هذا السؤال إلى مضيفك:
هل لدى كل PHP هل تم تحديث بيئة تشغيل موقعنا الإلكتروني لمعالجة الثغرتين CVE-2026-109618 وCVE-2026-109619؟ يرجى تأكيد الحزمة أو الإصدار المستخدم، والخدمات المشمولة بالتحديث، وتاريخ انتهاء التحديث.
في هذه الحالة، يُقدّم تأكيد مفيد يُحدّد الخدمة المتأثرة والإصلاح الذي يجري تنفيذه فعلياً. احتفظ بهذا التأكيد مع سجلات صيانة موقعك الإلكتروني.
ملاحظاتآخر موعد لتقديم التقارير هو 22 أكتوبر 2026، الساعة 4:23 مساءً بتوقيت ماليزيا (08:23 بالتوقيت العالمي المنسق). جميع الأوقات المذكورة أدناه بتوقيت ماليزيا ما لم يُذكر خلاف ذلك.
