
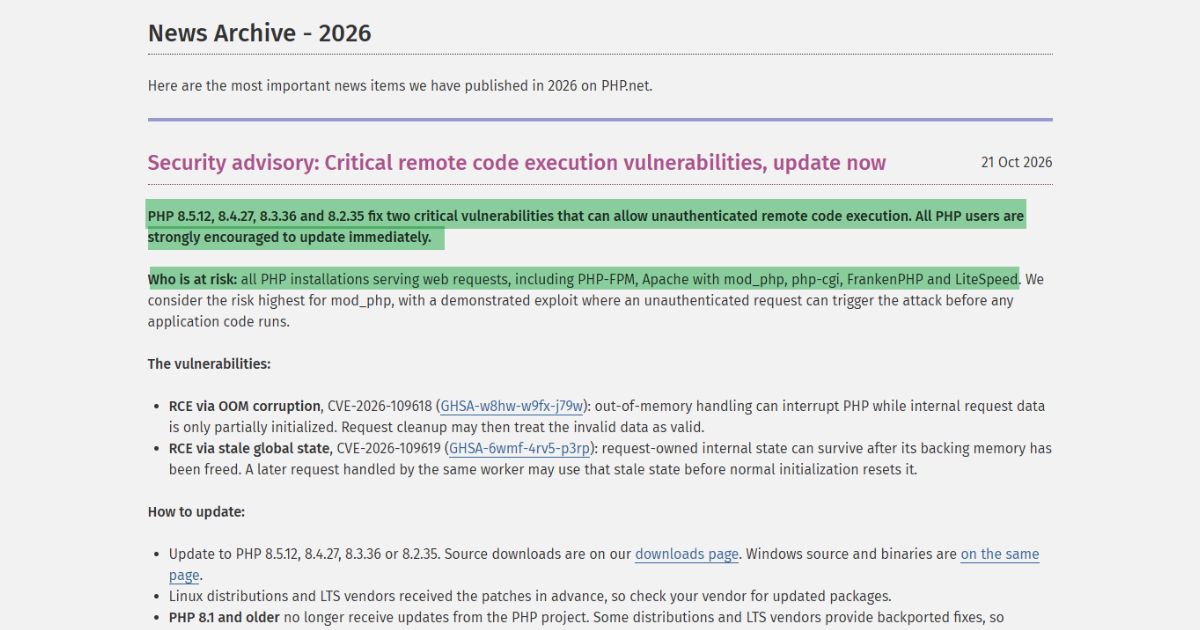
Dos críticos PHP Las vulnerabilidades han motivado actualizaciones de emergencia en todas las plataformas de alojamiento. Si su sitio web utiliza PHPConsulta hoy mismo con tu proveedor de alojamiento. Actualizando WordPress, un tema o un complemento no instala estos PHP fijo.
PHP Las correcciones se publicaron el 21 de octubre. Las vulnerabilidades, CVE-2026-109618 y CVE-2026-109619, permiten a un atacante ejecutar código en servidores vulnerables sin necesidad de iniciar sesión. PHP advierte que todas las instalaciones que atienden solicitudes web están en riesgo. Esto incluye PHP-FPM, Apache con mod_php, CGI, FrankenPHP y LiteSpeed.
La respuesta ha involucrado a proveedores de software, plataformas gestionadas y proveedores de alojamiento web individuales. Algunos emitieron advertencias a sus clientes. Otros publicaron instrucciones para la aplicación de parches o informaron sobre el mantenimiento y las actualizaciones por fases. Durante nuestras propias comprobaciones, también recibimos correos electrónicos y consultamos a los equipos de soporte de alojamiento sobre su respuesta.
Leer el oficial PHP asesoramiento de seguridad
Cual PHP Las versiones necesitan la corrección
Las versiones corregidas de origen son:
| PHP Rama | Versión corregida |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
Estas actualizaciones solucionan ambas vulnerabilidades. Apache con mod_php tiene el mayor riesgo identificado por el PHP equipo. Su aviso describe un ataque demostrado que puede ejecutarse antes de que se inicie el código de la aplicación.
Un número de versión inferior no siempre significa que un paquete del proveedor siga siendo vulnerable. Algunos proveedores aplican correcciones de seguridad a versiones anteriores, un proceso conocido como retroportación. Solicite la revisión del paquete instalado y confirme que cubre ambas vulnerabilidades (CVE).
PHP Las versiones 8.1 y anteriores ya no reciben actualizaciones de seguridad periódicas de la PHP proyecto. La cobertura del proveedor debe verificarse por separado. PHP El soporte de seguridad para la versión 8.2 finalizará el 31 de diciembre de 2026.

Cómo respondieron los proveedores de alojamiento web y cPanel
Los avisos públicos que aparecen a continuación describen diferentes partes de la respuesta. El hecho de que un proveedor publique un paquete no garantiza que todos los hosts lo hayan instalado. La notificación de finalización de un host se aplica al ámbito de servicio especificado en su aviso.
| Proveedor o plataforma | Respuesta registrada públicamente | Qué deben comprobar los propietarios de sitios web |
|---|---|---|
| cPanel | cPanel publicó versiones parcheadas de cPanel y WHM y EasyApache PHP paquetes. Su aviso enumera los paquetes de CloudLinux por separado, incluidas correcciones retroportadas con versiones anteriores. PHP números de versión. | Pídele al administrador que revise tanto el panel de control como el PHP Paquetes que dan servicio al sitio web. Utilice la lista de paquetes del proveedor correspondiente. Asesoramiento sobre cPanel |
| CloudLinux | CloudLinux informó de un problema con EasyApache y paquetes alt-php disponibles para plataformas específicas. Algunos sistemas operativos nativos PHP Los paquetes se implementaron de forma gradual. | Confirme la familia de paquetes y el repositorio que utiliza su servidor. La disponibilidad de los paquetes aún requiere instalación y el reinicio de los servicios correspondientes. Actualización de CloudLinux |
| Cloudways | Cloudways Se informaron medidas de protección provisionales y un despliegue por fases. Se informó que las aplicaciones autónomas se parchearon a las 9:02 a. m. del 22 de octubre. La actualización de las 3:03 p. m. indicó que la mayoría de los servidores se habían parcheado y que se esperaba que el trabajo restante finalizara a las 5 p. m. | Al cierre de esta edición, aún no se había confirmado la finalización del despliegue completo. Consulte la actualización del incidente y el producto que aloja su aplicación. Cloudways PHP incidente |
| AltusHost | AltusHost publicó un aviso el 21 de octubre en el que explicaba las vulnerabilidades y las diferentes responsabilidades de los servicios de alojamiento compartido, gestionado y no gestionado. | Confirme el estado de su servicio. La fecha de publicación del aviso por sí sola no indica la fecha y hora de finalización en todos los servidores. Aviso de AltusHost |
| Servidor loco | El aviso de Serverfreak del 22 de octubre indicaba que todos los servidores compartidos habían sido parcheados. También describía los parches aplicables para servidores administrados y advertía que las correcciones retroportadas podrían dejar la visualización PHP Versión sin cambios. | Verifique si su servicio es compartido, administrado o autoadministrado. Los clientes con servicio autoadministrado siguen siendo responsables de actualizar sus servidores. Aviso de Serverfreak |
| Qikify | El desarrollador de la aplicación Shopify dijo que todas sus aplicaciones estaban funcionando con parches. PHP En producción a las 11:07 de la mañana del 22 de octubre. | Esta declaración abarca las aplicaciones de Qikify. No establece el estado de las actualizaciones de seguridad de la plataforma principal de Shopify ni de las aplicaciones de otros desarrolladores. Aviso de Qikify |
Cloudways El mantenimiento del sitio web y la actualización de los clientes fueron eventos separados.
Durante la noche del 21 de octubre en Malasia, vimos Cloudways redirigir su sitio web público a su página de estado. CloudwaysEl registro público de incidentes confirma que su sitio web y portal de afiliados dejaron de estar disponibles mientras PHP Se aplicaron parches. Se informó que ambos servicios se restablecieron a las 3:48 am del 22 de octubre (fuente).
Ese incidente debe distinguirse del cliente. PHP despliegue (Todos los detalles aquí). Cloudways Se informó que las actualizaciones para las aplicaciones autónomas se completaron, mientras que las actualizaciones flexibles continuaron. Sus avisos no confirman que todos los sitios web de los clientes se hayan caído.
Lo que recibimos y escuchamos de los proveedores de alojamiento web
Recibimos correos electrónicos de advertencia de AltusHost, Atlantic.Net, DigitalOcean, Shopify, y BionicWPEstos mensajes forman parte de nuestro registro directo de cómo los proveedores comunicaron el problema. Recibir una alerta confirma que el proveedor envió una advertencia; la redacción del mensaje determina si también confirma que la actualización se completó.


Durante las conversaciones de apoyo en la mañana del 22 de octubre, hora de Malasia, representantes de Servidor loco, TMDHosting, Kinsta, Nube de flash, HostPapa, y ScalaHosting Nos informaron que la actualización se había completado. Estas son confirmaciones de soporte para los servicios mencionados. No hemos auditado de forma independiente todos los servidores operados por estos proveedores.


Los intercambios mostraron respuestas rápidas durante nuestras comprobaciones. No establecen un orden de prioridad para determinar qué proveedor solucionó el problema primero. Para una comparación justa, se necesitarían servicios con alcances similares y tiempos de finalización confirmados.
Qué debes hacer hoy
- Identificar los PHP entorno que sirve a su sitio. Revisa tu panel de alojamiento. WordPress Los usuarios pueden acceder a Herramientas → Estado del sitio → Información → Servidor. Consulte con su proveedor de alojamiento si la versión mostrada corresponde al sitio web en funcionamiento.
- Confirma que ambas vulnerabilidades (CVE) estén corregidas. Solicite el paquete o la compilación instalada, el alcance del servicio afectado y el tiempo de finalización. Para servidores autogestionados, su administrador debe instalar las actualizaciones del proveedor correspondientes.
- Verifique todas las aplicaciones y servidores relevantes. Incluir subdominios, sitios de prueba y otros PHP aplicaciones. Pregunte si aún se necesitan actualizar servidores o trabajadores adicionales.
- Realice copias de seguridad y pruebe las funciones esenciales. Conserve una copia actualizada de sus archivos y base de datos. Tras aplicar los parches y reiniciar el servicio, compruebe los inicios de sesión, los formularios, el proceso de compra y las tareas programadas.
- Aumentar los retrasos. PHP dice que las medidas temporales no brindan protección completa. Pregunte a su administrador sobre las medidas oficiales actuales y si el servicio afectado debería ser Restringido temporalmente o desconectado.
Puedes enviarle esta pregunta a tu anfitrión:
Tiene cada PHP ¿Se ha aplicado el parche CVE-2026-109618 y CVE-2026-109619 al entorno que da servicio a nuestro sitio web? Por favor, confirme el paquete o la compilación que está utilizando, los servicios cubiertos y cuándo finalizó la actualización.
Para este incidente, una confirmación útil indica el servicio afectado y la solución que se está implementando. Guarde esa confirmación con los registros de mantenimiento de su sitio web.
Nota: Fecha límite para la presentación de informes: 22 de octubre de 2026, 4:23 hora de Malasia (08:23 UTC). Todas las horas que aparecen a continuación corresponden a la hora de Malasia, salvo que se indique lo contrario.
