
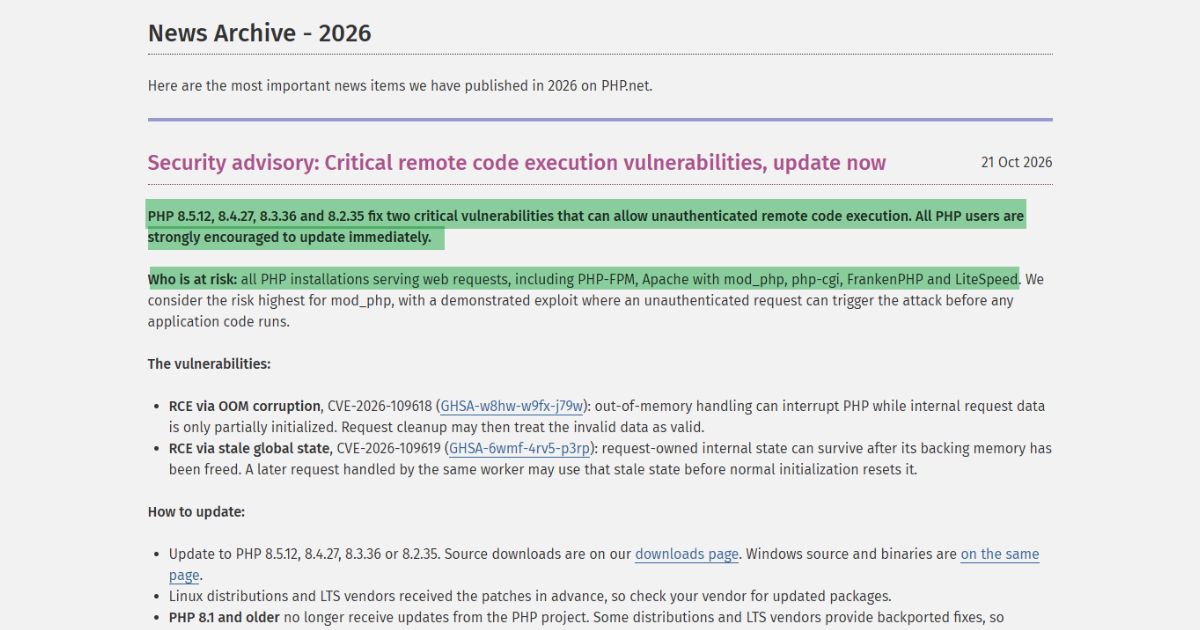
Deux éléments critiques PHP Des vulnérabilités ont entraîné des mises à jour d'urgence sur les plateformes d'hébergement. Si votre site web utilise PHPVeuillez vérifier auprès de votre hôte dès aujourd'hui. Mise à jour WordPress, un thème ou un plugin n'installe pas ces PHP correctifs
PHP Les correctifs ont été publiés le 21 octobre. Les vulnérabilités, CVE-2026-109618 et CVE-2026-109619, permettent à un attaquant d'exécuter du code sur des serveurs vulnérables sans authentification. PHP avertit que toutes les installations traitant des requêtes web sont à risque. Cela inclut PHP-FPM, Apache avec mod_php, CGI, FrankenPHP et LiteSpeed.
La réaction a impliqué les éditeurs de logiciels, les plateformes gérées et les hébergeurs web. Certains ont émis des avertissements à leurs clients. D'autres ont publié des instructions pour corriger les problèmes ou annoncé des opérations de maintenance et des mises à jour progressives. Lors de nos propres vérifications, nous avons également reçu des courriels et interrogé les équipes d'assistance des hébergeurs sur leurs mesures de précaution.
Lire le fonctionnaire PHP avis de sécurité
Laquelle PHP Versions nécessitant une correction
Les versions corrigées en amont sont :
| PHP Branche | Version fixe |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
Ces mises à jour corrigent les deux vulnérabilités. Apache L'utilisation de mod_php présente le risque le plus élevé identifié par le PHP L'équipe. Son avis décrit une attaque avérée qui peut s'exécuter avant le démarrage du code de l'application.
Un numéro de version inférieur n'indique pas systématiquement qu'un logiciel tiers reste vulnérable. Certains fournisseurs appliquent des correctifs de sécurité aux versions antérieures, un processus appelé rétroportage. Demandez la version du logiciel installé et la confirmation qu'elle couvre les deux vulnérabilités CVE.
PHP Les versions 8.1 et antérieures ne reçoivent plus de mises à jour de sécurité régulières de la part de PHP projet. La couverture du fournisseur doit être vérifiée séparément. PHP Le support de sécurité de la version 8.2 prendra fin le 31 décembre 2026.

Réponse des fournisseurs d'hébergement et de cPanel
Les avis publics ci-dessous décrivent les différentes composantes de la réponse. La mise à disposition d'un package par un fournisseur ne garantit pas son installation sur tous les hôtes. La déclaration d'achèvement par un hôte s'applique au périmètre de service mentionné dans son avis.
| fournisseur ou plateforme | Réponse enregistrée publiquement | Ce que les propriétaires de sites doivent vérifier |
|---|---|---|
| cPanel | cPanel a publié des versions corrigées de cPanel et WHM et EasyApache PHP paquets. Son avis liste séparément les paquets CloudLinux, y compris les correctifs rétroportés avec des versions plus anciennes. PHP numéros de version. | Demandez à l'administrateur de vérifier à la fois le panneau de configuration et le PHP Les packages utilisés pour le fonctionnement du site web sont disponibles. Consultez la liste des packages du fournisseur concerné. Conseils cPanel |
| CloudLinux | CloudLinux a signalé avoir corrigé EasyApache et des paquets alt-php disponibles pour certaines plateformes. Certains systèmes d'exploitation natifs PHP Le déploiement des colis s'est poursuivi progressivement. | Veuillez vérifier la famille de paquets et le dépôt utilisés par votre serveur. La disponibilité des paquets nécessite leur installation et le redémarrage du service concerné. Mise à jour de CloudLinux |
| Cloudways | Cloudways Des protections provisoires et un déploiement progressif ont été annoncés. Le système a indiqué que les applications autonomes avaient été corrigées à 9h02 le 22 octobre. Dans sa mise à jour de 3h03, il a précisé que la plupart des serveurs étaient désormais protégés et que les travaux restants devraient être terminés avant 5h. | À l'heure où ce rapport est établi, le déploiement complet n'était pas encore confirmé. Veuillez consulter la mise à jour de l'incident et le produit hébergeant votre application. Cloudways PHP incident |
| AltusHost | AltusHost a publié un avis de sécurité le 21 octobre. Celui-ci expliquait les vulnérabilités et les différentes responsabilités liées à l'hébergement mutualisé, géré et non géré. | Veuillez vérifier l'état de votre service. La date de publication de l'avis ne constitue pas à elle seule une indication de la date de résolution du problème sur tous les serveurs. Avis d'AltusHost |
| Freak de serveur | L'avis de Serverfreak du 22 octobre indiquait que tous les serveurs mutualisés avaient été mis à jour. Il décrivait également les correctifs applicables aux serveurs gérés et prévenait que les correctifs rétroportés pouvaient laisser des problèmes d'affichage. PHP Version inchangée. | Vérifiez si votre service est partagé, géré ou autogéré. Les clients autogérés restent responsables de la mise à jour de leurs serveurs. Avis de Serverfreak |
| Qikifier | Le développeur d'applications Shopify a déclaré que toutes ses applications étaient mises à jour. PHP En production à 11h07 le 22 octobre. | Cette déclaration concerne les applications de Qikify. Elle ne porte pas sur l'état des correctifs de la plateforme principale de Shopify ni sur les applications d'autres développeurs. Avis Qikify |
Cloudways La maintenance du site web et l'application des correctifs clients étaient des opérations distinctes.
Dans la nuit du 21 octobre en Malaisie, nous avons vu Cloudways rediriger son site web public vers sa page d'état. CloudwaysLe rapport public d'incidents de l'entreprise confirme que son site web et son portail affilié sont devenus inaccessibles pendant PHP Des correctifs ont été appliqués. Le système a signalé que les deux services étaient rétablis à 3 h 48 le 22 octobre (source).
Cet incident doit être distingué de celui concernant le client. PHP dérouler (tous les détails ici). Cloudways Les correctifs pour les applications autonomes ont été déployés, tandis que les mises à jour flexibles se poursuivaient. Ces notifications n'indiquent pas que tous les sites web des clients ont été mis hors service.
Ce que nous avons reçu et entendu des hébergeurs web
Nous avons reçu des courriels d'avertissement de AltusHost, Atlantic.Net, DigitalOcean, Shopify et BioniqueWPCes messages font partie de notre documentation directe sur la manière dont les fournisseurs ont communiqué ce problème. La réception d'une alerte confirme l'envoi d'un avertissement par le fournisseur ; le libellé du message détermine s'il confirme également la réalisation d'une mise à jour.


Lors de discussions de soutien le matin du 22 octobre, heure de Malaisie, des représentants de Freak de serveur, TMDHébergement, Kinsta, Flashcloud, HostPapa et ScalaHosting On nous a indiqué que la mise à jour avait été effectuée. Il s'agit de confirmations de notre assistance pour les services mentionnés. Nous n'avons pas procédé à un audit indépendant de chaque serveur exploité par ces fournisseurs.


Les échanges ont affiché des réponses rapides lors de nos vérifications. Ils ne permettent pas d'établir un classement des fournisseurs quant à la rapidité d'exécution des correctifs. Une comparaison équitable nécessiterait des services équivalents et des délais d'exécution confirmés.
Que faire aujourd'hui
- Identifier l' PHP environnement au service de votre site. Vérifiez votre panneau d'hébergement. WordPress Les utilisateurs peuvent accéder à Outils → État du site → Informations → Serveur. Demandez à votre hébergeur si la version affichée correspond au site web en ligne.
- Confirmez que les deux vulnérabilités CVE sont corrigées. Veuillez indiquer le package ou la version installée, le périmètre du service concerné et la date de fin de l'opération. Pour les serveurs autogérés, votre administrateur doit installer les mises à jour du fournisseur.
- Vérifiez toutes les applications et tous les serveurs concernés. Inclure les sous-domaines, les sites de préproduction et autres PHP applications. Demandez si d'autres serveurs ou nœuds de calcul nécessitent également une mise à jour.
- Sauvegardez et testez les fonctions essentielles. Conservez une copie à jour de vos fichiers et de votre base de données. Après l'application des correctifs et le redémarrage des services requis, vérifiez les connexions, les formulaires, les processus de paiement et les tâches planifiées.
- Accroître les retards. PHP indique que les mesures temporaires n'offrent pas une protection complète. Renseignez-vous auprès de votre administrateur sur les mesures officielles en vigueur et sur la nécessité d'interrompre le service concerné. temporairement restreint ou mis hors ligne.
Vous pouvez poser cette question à votre hôte :
Chaque PHP L'environnement hébergeant notre site web a-t-il été corrigé pour les vulnérabilités CVE-2026-109618 et CVE-2026-109619 ? Veuillez confirmer le package ou la version en cours d'exécution, les services concernés et la date de fin de la mise à jour.
Pour cet incident, une confirmation utile indique le service concerné et la correction en cours. Conservez cette confirmation dans vos archives de maintenance du site web.
NoteDate limite de dépôt des rapports : 22 octobre 2026 à 4 h 23, heure de Malaisie (08 h 23 UTC). Sauf indication contraire, tous les horaires ci-dessous sont exprimés en heure de Malaisie.
