
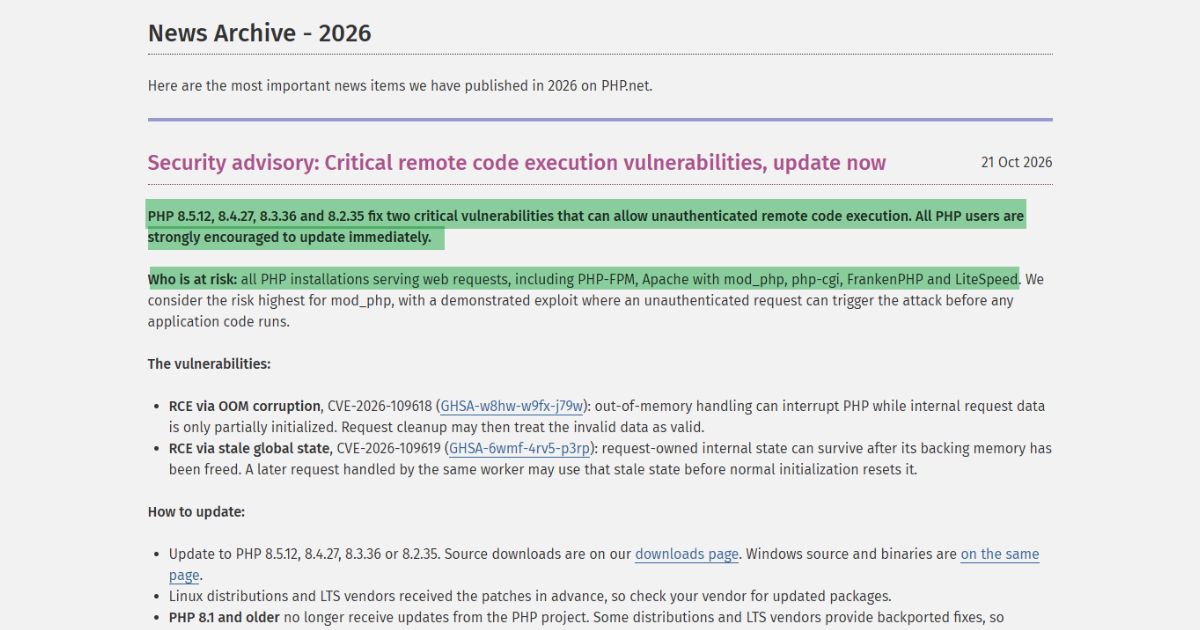
Dua hal penting PHP Kerentanan tersebut telah mendorong pembaruan darurat di seluruh platform hosting. Jika situs web Anda menggunakan PHPHubungi penyedia layanan hosting Anda hari ini. Memperbarui WordPress, sebuah tema atau plugin tidak menginstal hal-hal ini PHP perbaikan.
PHP Perbaikan tersebut dirilis pada tanggal 21 Oktober. Kerentanan tersebut, CVE-2026-109618 dan CVE-2026-109619, dapat memungkinkan penyerang untuk menjalankan kode pada server yang rentan tanpa perlu masuk. PHP memperingatkan bahwa semua instalasi yang melayani permintaan web berisiko. Ini termasuk PHP-FPM, Apache dengan mod_php, CGI, FrankenPHP dan LiteSpeed.
Respons yang diberikan melibatkan vendor perangkat lunak, platform terkelola, dan penyedia hosting web individual. Beberapa mengeluarkan peringatan kepada pelanggan. Yang lain menerbitkan petunjuk perbaikan atau melaporkan pemeliharaan dan pembaruan bertahap. Selama pengecekan kami sendiri, kami juga menerima email dan menanyakan kepada tim dukungan hosting tentang tanggapan mereka.
Baca resmi PHP penasehat keamanan
Yang PHP Versi yang Membutuhkan Perbaikan
Rilis upstream yang telah diperbaiki adalah:
| PHP Cabang | Rilis Tetap |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
Rilis ini mengatasi kedua kerentanan tersebut. Apache dengan mod_php memiliki risiko tertinggi yang diidentifikasi oleh PHP tim. Saran mereka menjelaskan serangan yang telah terbukti dapat berjalan sebelum kode aplikasi dimulai.
Nomor versi yang lebih rendah tidak selalu berarti paket vendor tetap rentan. Beberapa vendor menerapkan perbaikan keamanan ke versi yang lebih lama, sebuah proses yang disebut backporting. Mintalah revisi paket yang terpasang dan konfirmasi bahwa paket tersebut mencakup kedua CVE.
PHP Versi 8.1 dan yang lebih lama tidak lagi menerima pembaruan keamanan rutin dari PHP proyek. Cakupan vendor harus diperiksa secara terpisah. PHP Dukungan keamanan versi 8.2 berakhir pada tanggal 31 Desember 2026.

Bagaimana Penyedia Hosting dan cPanel Merespons
Pemberitahuan publik di bawah ini menjelaskan berbagai bagian dari respons. Vendor yang merilis paket tidak menjamin bahwa setiap host telah menginstalnya. Host yang melaporkan penyelesaian hanya berlaku untuk cakupan layanan yang disebutkan dalam pemberitahuannya.
| Penyedia atau Platform | Tanggapan yang Direkam Secara Publik | Hal-hal yang Harus Diperiksa oleh Pemilik Situs |
|---|---|---|
| cPanel | cPanel menerbitkan versi cPanel & WHM yang telah diperbaiki dan Easy.Apache PHP paket. Pemberitahuan tersebut mencantumkan paket CloudLinux secara terpisah, termasuk perbaikan yang di-backport dengan versi yang lebih lama. PHP nomor versi. | Mintalah administrator untuk memeriksa panel kontrol dan juga PHP Paket-paket yang digunakan untuk melayani situs web. Gunakan daftar paket dari vendor yang relevan. Saran cPanel |
| CloudLinux | CloudLinux melaporkan perbaikan Easy.Apache dan paket alt-php tersedia untuk platform tertentu. Beberapa sistem operasi asli PHP Paket-paket tersebut tetap diluncurkan secara bertahap. | Konfirmasikan keluarga paket dan repositori yang digunakan oleh server Anda. Ketersediaan paket masih memerlukan instalasi dan restart layanan yang relevan. Pembaruan CloudLinux |
| Cloudways | Cloudways Laporan tersebut menyebutkan perlindungan sementara dan peluncuran bertahap. Dilaporkan bahwa aplikasi Autonomous telah diperbarui pada pukul 09.02 pada tanggal 22 Oktober. Pembaruan pukul 15.03 menyatakan bahwa sebagian besar server telah diperbarui, dan pekerjaan yang tersisa diperkirakan akan selesai pada pukul 17.00. | Pada batas waktu pelaporan ini, penyelesaian seluruh peluncuran belum dikonfirmasi. Periksa pembaruan insiden terkini dan produk yang menjalankan aplikasi Anda. Cloudways PHP insiden |
| AltusHost | AltusHost menerbitkan sebuah pengumuman pada tanggal 21 Oktober. Pengumuman tersebut menjelaskan kerentanan dan perbedaan tanggung jawab untuk hosting bersama, terkelola, dan tidak terkelola. | Konfirmasikan status layanan Anda. Tanggal publikasi pemberitahuan saja bukanlah penanda waktu penyelesaian di semua server. Pemberitahuan AltusHost |
| Penggila server | Pemberitahuan Serverfreak tanggal 22 Oktober menyatakan bahwa semua server bersama telah diperbarui. Pemberitahuan tersebut juga menjelaskan pembaruan server terkelola yang berlaku dan memperingatkan bahwa perbaikan yang diimplementasikan kembali mungkin meninggalkan tampilan yang berbeda. PHP Versi tidak berubah. | Periksa apakah layanan Anda bersifat bersama (shared), terkelola (managed), atau dikelola sendiri (self-managed). Pelanggan yang mengelola sendiri tetap bertanggung jawab untuk memperbarui server mereka. Pemberitahuan Serverfreak |
| Qikifikasi | Pengembang aplikasi Shopify mengatakan semua aplikasinya sudah berjalan dengan pembaruan perangkat lunak. PHP Sedang dalam produksi pada pukul 11:07 pagi tanggal 22 Oktober. | Pernyataan ini mencakup aplikasi Qikify. Pernyataan ini tidak menetapkan status patch platform inti Shopify atau aplikasi pengembang lain. Pemberitahuan Qikify |
Cloudways Pemeliharaan Situs Web dan Penambalan untuk Pelanggan Merupakan Kegiatan yang Terpisah
Pada malam tanggal 21 Oktober di Malaysia, kami melihat Cloudways mengalihkan situs web publiknya ke halaman statusnya. CloudwaysCatatan insiden publik mengkonfirmasi bahwa situs web dan portal afiliasinya menjadi tidak tersedia saat PHP Patch telah diterapkan. Dilaporkan bahwa kedua layanan telah pulih pada pukul 03.48 pada tanggal 22 Oktober.sumber).
Insiden tersebut harus dibedakan dari pelanggan. PHP peluncuran (detail lengkap di sini). Cloudways Laporan tersebut menyatakan bahwa patch untuk aplikasi Autonomous telah selesai, sementara pembaruan Flexible masih berlanjut. Pemberitahuan tersebut tidak menyatakan bahwa semua situs web pelanggan mengalami gangguan.
Apa yang Kami Terima dan Dengar dari Penyedia Web Hosting
Kami menerima email peringatan dari AltusHost, Atlantic.Net, DigitalOcean, Shopify, dan BionicWPPesan-pesan ini merupakan bagian dari catatan langsung kami tentang bagaimana penyedia layanan mengkomunikasikan masalah tersebut. Menerima peringatan menunjukkan bahwa penyedia layanan telah mengirimkan peringatan; susunan kata dalam pesan menentukan apakah pesan tersebut juga mengkonfirmasi pembaruan yang telah selesai.


Selama percakapan dukungan pada pagi hari tanggal 22 Oktober, waktu Malaysia, perwakilan di Penggila server, TMDHosting, Kinsta, Flashcloud, HostPapa, dan ScalaHosting memberi tahu kami bahwa proses patching telah selesai. Itu adalah konfirmasi dukungan untuk layanan yang dibahas. Kami belum melakukan audit independen terhadap setiap server yang dioperasikan oleh penyedia ini.


Selama pengecekan kami, percakapan tersebut menunjukkan respons yang cepat. Namun, hal itu tidak menentukan peringkat penyedia mana yang melakukan patching lebih dulu. Perbandingan yang adil membutuhkan cakupan layanan yang sama dan waktu penyelesaian yang terkonfirmasi.
Apa yang Harus Anda Lakukan Hari Ini
- Identifikasi PHP lingkungan yang melayani situs Anda. Periksa panel hosting Anda. WordPress Pengguna dapat membuka Alat → Kesehatan Situs → Info → Server. Tanyakan kepada penyedia hosting Anda apakah versi yang ditampilkan sesuai dengan situs web yang sedang aktif.
- Konfirmasikan bahwa kedua CVE tersebut telah diperbaiki. Mintalah informasi mengenai paket atau build yang terpasang, cakupan layanan yang terpengaruh, dan waktu penyelesaiannya. Untuk server yang dikelola sendiri, administrator Anda harus menginstal pembaruan vendor yang sesuai.
- Periksa setiap aplikasi dan server yang relevan. Termasuk subdomain, situs uji coba, dan lainnya. PHP aplikasi. Tanyakan apakah server atau pekerja tambahan masih memerlukan pembaruan.
- Cadangkan dan uji fungsi-fungsi penting. Simpan salinan terbaru dari file dan basis data Anda. Setelah melakukan patching dan memulai ulang layanan yang diperlukan, periksa login, formulir, checkout, dan tugas terjadwal.
- Meningkatkan penundaan. PHP menyatakan bahwa langkah-langkah sementara tidak memberikan perlindungan lengkap. Tanyakan kepada administrator Anda tentang langkah-langkah resmi saat ini dan apakah layanan yang terpengaruh harus dihentikan. dibatasi sementara atau dimatikan.
Anda dapat mengirimkan pertanyaan ini kepada tuan rumah Anda:
Memiliki setiap PHP Apakah lingkungan yang melayani situs web kami telah diperbarui untuk CVE-2026-109618 dan CVE-2026-109619? Mohon konfirmasi paket atau build yang sedang berjalan, layanan yang tercakup, dan kapan pembaruan selesai.
Untuk insiden ini, konfirmasi yang berguna menyebutkan layanan yang terpengaruh dan perbaikan yang sedang dijalankan. Simpan konfirmasi tersebut bersama catatan pemeliharaan situs web Anda.
NoteBatas waktu pelaporan: 22 Oktober 2026, pukul 16.23 waktu Malaysia (08.23 UTC). Semua waktu di bawah ini menggunakan waktu Malaysia kecuali dinyatakan lain.
