
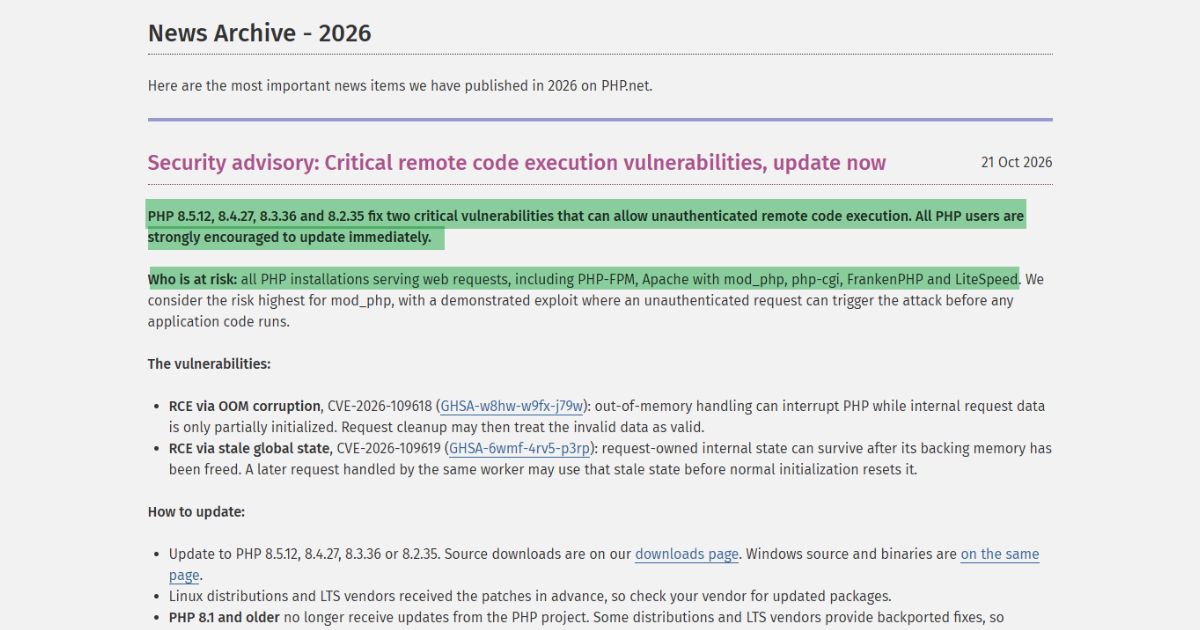
Два критических PHP Выявленные уязвимости привели к экстренным обновлениям на всех хостинговых платформах. Если ваш веб-сайт использует PHPСвяжитесь со своим хостинг-провайдером сегодня. Обновление WordPressТема или плагин их не устанавливают. PHP исправления.
PHP Исправления были выпущены 21 октября. Уязвимости CVE-2026-109618 и CVE-2026-109619 позволяют злоумышленнику запускать код на уязвимых серверах без входа в систему. PHP Предупреждает, что все установки, обрабатывающие веб-запросы, находятся под угрозой. Это включает в себя PHP-ФПМ, Apache с mod_php, CGI, FrankenPHP и LiteSpeed.
В ответ на это были задействованы поставщики программного обеспечения, управляемые платформы и отдельные веб-хостинги. Некоторые выпустили предупреждения для клиентов. Другие опубликовали инструкции по установке исправлений или сообщили о проведении технического обслуживания и поэтапных обновлениях. В ходе наших собственных проверок мы также получили электронные письма и обратились в службы поддержки хостинга с вопросом об их реакции.
Читайте официальный PHP обеспечение безопасности
Который PHP Версии, требующие исправления
Исправленные версии исходного кода:
| PHP Филиал | Фиксированный выпуск |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
В этих обновлениях устранены обе уязвимости. Apache Использование mod_php сопряжено с самым высоким риском, согласно данным... PHP команда. В своем предупреждении она описывает продемонстрированную атаку, которая может быть выполнена до запуска кода приложения.
Более низкий номер версии не всегда означает, что пакет от поставщика остается уязвимым. Некоторые поставщики применяют исправления безопасности к более старым версиям — этот процесс называется бэкпортированием. Запросите версию установленного пакета и подтверждение того, что он охватывает обе уязвимости CVE.
PHP Версии 8.1 и более ранние больше не получают регулярные обновления безопасности от [название сервиса]. PHP проект. Гарантийное покрытие поставщика необходимо проверять отдельно. PHP Поддержка системы безопасности версии 8.2 прекращается 31 декабря 2026 года.

Как отреагировали хостинг-провайдеры и cPanel
Приведённые ниже публичные уведомления описывают различные части ответа. Выпуск пакета поставщиком не гарантирует, что он установлен на каждом хосте. Сообщение о завершении установки на хосте относится к области обслуживания, указанной в его уведомлении.
| Поставщик или платформа | Опубликованный ответ | Что должны проверить владельцы сайтов |
|---|---|---|
| Cpanel | cPanel опубликовала исправленные сборки cPanel и WHM, а также Easy.Apache PHP пакеты. В уведомлении отдельно перечислены пакеты CloudLinux, включая исправления, перенесенные в более старые версии. PHP номера версий. | Попросите администратора проверить как панель управления, так и PHP Пакеты, обслуживающие веб-сайт. Используйте список пакетов для соответствующего поставщика. Консультации cPanel |
| CloudLinux | Компания CloudLinux сообщила об исправлении проблемы Easy.Apache и пакеты alt-php, доступные для определенных платформ. Некоторые нативные операционные системы PHP Внедрение пакетов услуг по-прежнему осуществлялось постепенно. | Подтвердите семейство пакетов и репозиторий, используемые вашим сервером. Для обеспечения доступности пакетов по-прежнему требуется их установка и перезапуск соответствующих служб. Обновление CloudLinux |
| Cloudways | Cloudways Сообщалось о временных мерах защиты и поэтапном внедрении. В сообщении говорилось, что автономные приложения были обновлены в 9:02 утра 22 октября. В обновлении в 15:03 сообщалось, что большинство серверов были обновлены, а оставшиеся работы, как ожидается, завершатся к 17:00. | На момент окончания срока подачи отчетов завершение всего развертывания еще не было подтверждено. Проверьте текущую информацию об инциденте и продукт, на котором размещено ваше приложение. Cloudways PHP инцидент |
| AltusHost | Компания AltusHost опубликовала 21 октября уведомление, в котором разъяснялись уязвимости и различные обязанности пользователей при использовании общего, управляемого и неуправляемого хостинга. | Проверьте статус вашей службы. Дата публикации уведомления сама по себе не является отметкой времени завершения обновления на всех серверах. Консультативное сообщение AltusHost |
| Помешанный на сервере | В уведомлении Serverfreak от 22 октября говорилось, что все общие серверы были обновлены. В нем также описывались применимые обновления для управляемых серверов и предупреждалось, что перенесенные исправления могут не отобразить текущую версию. PHP Версия без изменений. | Проверьте, является ли ваша услуга общей, управляемой или самостоятельно управляемой. Клиенты, использующие самостоятельную систему управления, по-прежнему несут ответственность за обновление своих серверов. Уведомление Serverfreak |
| Qikify | Разработчик приложений Shopify заявил, что все его приложения работают с установленными обновлениями. PHP Производство начнётся в 11:07 утра 22 октября. | Данное заявление относится к приложениям Qikify. Оно не устанавливает статус обновлений основной платформы Shopify или приложений других разработчиков. Уведомление Qikify |
Cloudways Техническое обслуживание веб-сайта и обновление программного обеспечения для клиентов проводились в рамках отдельных мероприятий.
В ночь на 21 октября в Малайзии мы увидели Cloudways перенаправить свой общедоступный веб-сайт на страницу состояния. CloudwaysПубликации в базе данных подтверждают, что веб-сайт и партнерский портал компании стали недоступны в течение определенного времени. PHP Были установлены исправления. Сообщается, что обе службы были восстановлены в 3:48 утра 22 октября.источник).
Этот инцидент следует отличать от инцидента с клиентом. PHP посадочная дистанция (Все подробности здесь). Cloudways Сообщается о завершении установки исправлений для автономных приложений, в то время как обновления Flexible продолжаются. В уведомлениях не указано, что все веб-сайты клиентов были недоступны.
Что мы получили и услышали от веб-хостингов
Мы получили предупредительные электронные письма от AltusHost, Atlantic.Net, DigitalOcean, Shopify и БионическийWPЭти сообщения являются частью нашей непосредственной записи о том, как поставщики услуг сообщали о проблеме. Получение оповещения подтверждает, что поставщик услуг отправил предупреждение; формулировка сообщения определяет, подтверждает ли оно также завершенное обновление.


В ходе консультаций по вопросам поддержки, состоявшихся утром 22 октября по малазийскому времени, представители организации... Помешанный на сервере, TMDHosting, Kinsta, Флэшклауд, HostPapa и ScalaHosting Нам сообщили, что установка обновлений завершена. Это подтверждения службы поддержки для обсуждаемых услуг. Мы не проводили независимую проверку каждого сервера, используемого этими провайдерами.


В ходе наших проверок обмен данными показал оперативные ответы. Однако это не позволяет определить, какой провайдер первым установил исправления. Для справедливого сравнения необходимы совпадающие объемы услуг и подтвержденные сроки их выполнения.
Что вам следует сделать сегодня
- Определить PHP среда, обслуживающая ваш сайт. Проверьте свою панель управления хостингом. WordPress Пользователи могут открыть меню Инструменты → Состояние сайта → Информация → Сервер. Уточните у своего хостинг-провайдера, соответствует ли отображаемая версия работающему сайту.
- Убедитесь, что обе уязвимости CVE исправлены. Укажите установленный пакет или сборку, область действия затронутой службы и время завершения. Для серверов с самостоятельным управлением администратор должен установить соответствующие обновления от поставщика.
- Проверьте все соответствующие приложения и серверы. Включите поддомены, тестовые сайты и другие ресурсы. PHP приложения. Уточните, требуется ли обновление дополнительных серверов или рабочих процессов.
- Создайте резервную копию и протестируйте основные функции. Сохраняйте актуальную копию файлов и базы данных. После установки обновлений и перезапуска необходимых служб проверьте вход в систему, формы, оформление заказа и запланированные задачи.
- Усугубить задержки. PHP Временные меры не обеспечивают полной защиты. Обратитесь к своему администратору за информацией о действующих официальных мерах и о том, следует ли затронутой службе... временно ограничен или отключен.
Вы можете отправить этот вопрос своему хосту:
Имеет все PHP Была ли среда, в которой работает наш веб-сайт, защищена от уязвимостей CVE-2026-109618 и CVE-2026-109619? Пожалуйста, подтвердите используемый пакет или сборку, охватываемые сервисы и дату завершения обновления.
В случае подобного инцидента полезно получить подтверждение с указанием затронутой службы и фактически примененного исправления. Сохраните это подтверждение вместе с записями о техническом обслуживании вашего веб-сайта.
ВниманиеКрайний срок подачи отчетов: 22 октября 2026 г., 4:23 по малазийскому времени (08:23 UTC). Все указанные ниже времена соответствуют малазийскому времени, если не указано иное.
