
两个关键因素 PHP 漏洞导致各托管平台紧急更新。如果您的网站使用 PHP请立即与您的房东确认。正在更新 WordPress主题或插件不会安装这些。 PHP 固定。
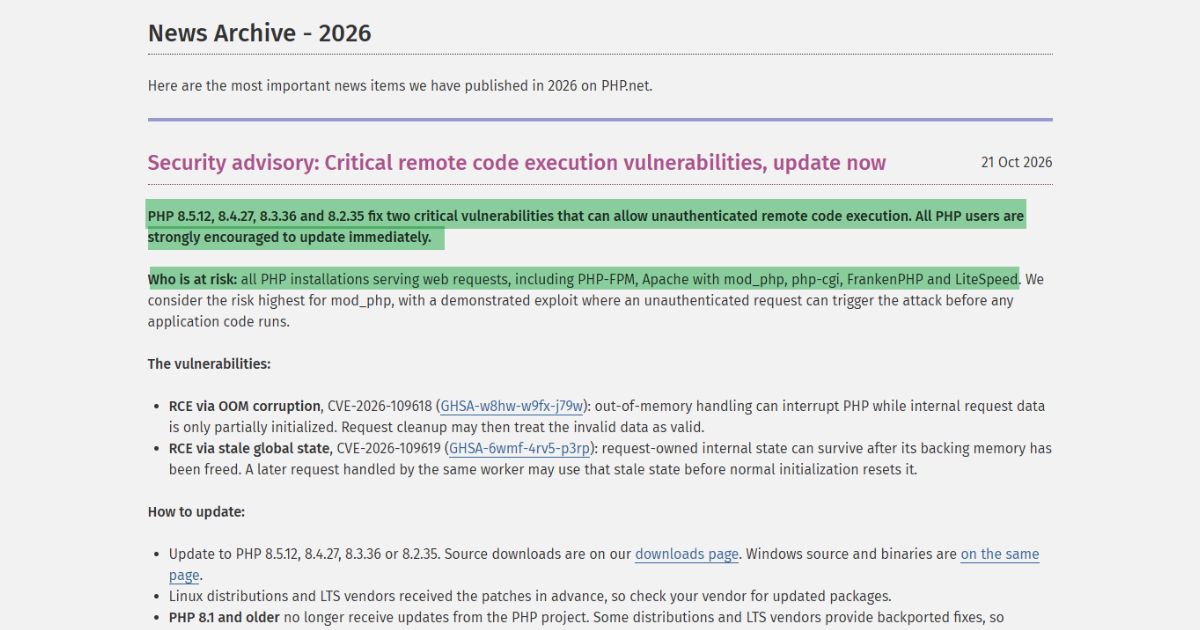
PHP 修复程序于 10 月 21 日发布。这些漏洞 CVE-2026-109618 和 CVE-2026-109619 可能允许攻击者在不登录的情况下在易受攻击的服务器上运行代码。 PHP 警告称,所有处理 Web 请求的安装都存在风险。这包括 PHP-FPM, Apache 使用 mod_php、CGI 和 FrankenPHP 以及 LiteSpeed。
此次应对措施涉及软件供应商、托管平台和各个网络主机商。一些供应商发布了客户警告,另一些则发布了补丁说明或报告了维护和分阶段更新。在我们自己的调查过程中,我们也收到了电子邮件,并询问了主机支持团队的应对措施。
哪 PHP 版本需要修复
已修复的上游版本如下:
| PHP 分支结构 | 固定版本 |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
这些版本修复了这两个漏洞。 Apache 使用 mod_php 的风险最高。 PHP 该团队发布的安全公告描述了一种已证实的攻击,该攻击可以在应用程序代码启动之前运行。
版本号较低并不总是意味着供应商提供的软件包仍然存在漏洞。一些供应商会将安全修复程序应用到旧版本中,这个过程称为向后移植。请询问已安装软件包的版本,并确认其是否涵盖了所有 CVE 漏洞。
PHP 8.1 及更早版本不再从……接收定期安全更新 PHP 项目。供应商承保范围需单独核查。 PHP 8.2 安全支持将于 2026 年 12 月 31 日结束。

主机提供商和cPanel如何应对
以下公开通知描述了响应的不同部分。供应商发布软件包并不代表所有主机都已安装该软件包。主机报告的完成情况仅适用于其通知中指定的服务范围。
| 提供商或平台 | 公开记录的回应 | 网站所有者应该检查哪些内容 |
|---|---|---|
| 的cPanel | cPanel 发布了已打补丁的 cPanel 和 WHM 版本,并且易于使用。Apache PHP 软件包。其公告单独列出了 CloudLinux 软件包,包括向后移植的旧版本修复程序。 PHP 版本号。 | 请管理员检查控制面板和…… PHP 为网站提供服务的软件包。请使用相关供应商的软件包列表。 cPanel 咨询 |
| CloudLinux | CloudLinux 报告称已修复 EasyApache 以及适用于指定平台的替代 PHP 软件包。某些原生操作系统 PHP 包裹仍以逐步发放的方式进行。 | 请确认服务器使用的软件包系列和软件仓库。软件包仍需安装并重启相关服务才能生效。 CloudLinux 更新 |
| Cloudways | Cloudways 报告称已采取临时保护措施并分阶段推出。报告称,自治应用程序已于10月22日上午9:02完成补丁修复。下午3:03的更新显示,大部分服务器已完成补丁修复,剩余工作预计将于下午5点前完成。 | 截至本次报告截止时间,尚未确认整个部署计划已完成。请查看最新的事件更新以及您应用程序所在的平台。 Cloudways PHP 事件 |
| AltusHost | AltusHost 于 10 月 21 日发布了一份安全公告。公告解释了共享主机、托管主机和非托管主机存在的漏洞以及各自的责任。 | 请确认您的服务状态。仅凭公告发布日期并不能确定所有服务器的服务已全部完成。 AltusHost 建议 |
| 服务器狂 | Serverfreak 于 10 月 22 日发布公告称,所有共享服务器均已打好补丁。公告还列出了适用的托管服务器补丁,并警告称,向后移植的修复程序可能会导致显示错误。 PHP 版本未更改。 | 请确认您的服务是共享型、托管型还是自托管型。自托管型客户仍需负责更新其服务器。 服务器怪咖通知 |
| Qikify | Shopify应用开发商表示,其所有应用都已打好补丁。 PHP 10月22日上午11:07投入生产。 | 本声明涵盖 Qikify 的应用程序,但不涉及 Shopify 核心平台或其他开发者应用程序的补丁状态。 Qikify 通知 |
Cloudways 网站维护和客户补丁更新是两个独立的事件。
10月21日晚,在马来西亚,我们看到 Cloudways 将其公共网站重定向到其状态页面。 Cloudways的公开事件记录证实,其网站和附属门户网站在运营期间无法访问。 PHP 已应用补丁。报告称两项服务均已于10月22日凌晨3:48恢复(资源).
该事件应与客户事件区分开来。 PHP 推出 (这里有详细信息). Cloudways 报告称,自主应用程序的补丁程序已完成,而灵活应用程序的更新仍在继续。但其通知并未表明所有客户网站都已离线。
我们从网络主机商那里收到和听到的内容
我们收到了来自……的警告邮件 AltusHost, Atlantic.Net, DigitalOcean, Shopify和 仿生WP这些信息是我们第一手记录,展现了服务提供商如何沟通这一问题。收到警报表明服务提供商已发出警告;消息的措辞则决定了它是否也确认了更新已完成。


在10月22日上午(马来西亚时间)的支持对话中,代表们表示: 服务器狂, TMDHosting, Kinsta, Flashcloud, HostPapa和 ScalaHosting 他们告知我们补丁已完成。这些是针对所讨论服务的支持确认。我们并未对这些提供商运营的每台服务器进行独立审计。


在我们的检查中,各交易所的响应速度都很快。但这并不能说明哪个供应商的补丁修复速度最快。要进行公平的比较,需要服务范围一致且完成时间得到确认。
你今天应该做什么
- 确定 PHP 为您的网站提供服务的环境。 请检查您的主机控制面板。 WordPress 用户可以打开“工具”→“站点健康状况”→“信息”→“服务器”。请向您的主机提供商询问显示的版本是否属于正在运行的网站。
- 确认这两个 CVE 漏洞都已修复。 请提供已安装的软件包或版本、受影响的服务范围以及完成时间。对于自托管服务器,您的管理员必须安装相应的供应商更新。
- 检查所有相关的应用程序和服务器。 包括子域名、测试站点和其他 PHP 应用程序。询问是否还有其他服务器或工作人员需要更新。
- 备份并测试关键功能。 请保留一份最新的文件和数据库备份。打完补丁并重启所需服务后,请检查登录、表单、结账和计划任务。
- 加剧延误。 PHP 声明称,临时措施无法提供全面保护。请向您的管理员咨询当前的官方措施,以及受影响的服务是否应该…… 暂时受限或下线.
您可以向主持人提出以下问题:
拥有一切 PHP 我们网站的运行环境是否已针对 CVE-2026-109618 和 CVE-2026-109619 进行修补?请确认正在运行的软件包或版本、涵盖的服务以及更新完成时间。
对于此次事件,一份有用的确认文件应包含受影响的服务名称以及实际运行的修复方案。请将此确认文件保存在您的网站维护记录中。
注意:报告截止时间为2026年10月22日下午4:23(马来西亚时间,即世界协调时08:23)。除非另有说明,以下所有时间均为马来西亚时间。
