
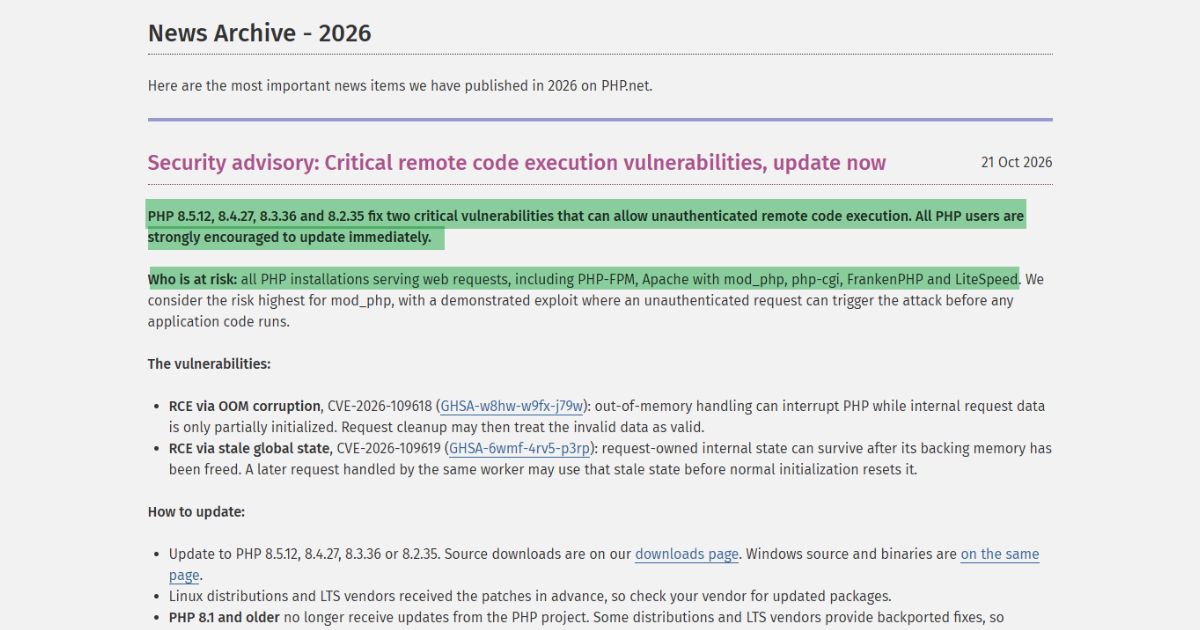
兩個關鍵因素 PHP 漏洞導致託管平台緊急更新。如果您的網站使用 PHP請立即與您的房東確認。正在更新 WordPress主題或外掛程式不會安裝這些。 PHP 修復。
PHP 修復程序於 10 月 21 日發布。這些漏洞 CVE-2026-109618 和 CVE-2026-109619 可能允許攻擊者在不登入的情況下在易受攻擊的伺服器上執行程式碼。 PHP 警告稱,所有處理 Web 請求的安裝都存在風險。這包括 PHP-FPM, Apache 使用 mod_php、CGI 和 FrankenPHP 以及 LiteSpeed。
此次因應措施涉及軟體供應商、託管平台和各個網路主機商。一些供應商發布了客戶警告,其他則發布了補丁說明或報告了維護和分階段更新。在我們自己的調查過程中,我們也收到了電子郵件,並詢問了主機支援團隊的應對措施。
哪 PHP 版本需要修復
已修復的上游版本如下:
| PHP 分行 | 固定版本 |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
這些版本修復了這兩個漏洞。 Apache 使用 mod_php 的風險最高。 PHP 該團隊發布的安全公告描述了一種已證實的攻擊,該攻擊可以在應用程式程式碼啟動之前運行。
版本號較低並不總是意味著供應商提供的軟體包仍然存在漏洞。有些供應商會將安全修復應用到舊版本中,這個過程稱為向後移植。請詢問已安裝軟體包的版本,並確認是否涵蓋了所有 CVE 漏洞。
PHP 8.1 及更早版本不再從…接收定期安全更新 PHP 專案.供應商承保範圍需另外核查。 PHP 8.2 安全支援將於 2026 年 12 月 31 日結束。

主機提供商和cPanel如何應對
以下公開通知描述了回應的不同部分。供應商發佈軟體包並不代表所有主機都已安裝該軟體包。主機報告的完成情況僅適用於其通知中指定的服務範圍。
| 提供者或平台 | 公開記錄的回應 | 網站所有者應該檢查哪些內容 |
|---|---|---|
| 的cPanel | cPanel 發布了已打補丁的 cPanel 和 WHM 版本,並且易於使用。Apache PHP 軟體包。其公告單獨列出了 CloudLinux 軟體包,包括向後移植的舊版本修復程式。 PHP 版本號。 | 請管理員檢查控制面板和… PHP 為網站提供服務的軟體包。請使用相關供應商的軟體包清單。 cPanel 諮詢 |
| CloudLinux | CloudLinux 報告指出已修復 EasyApache 以及適用於指定平台的替代 PHP 軟體包。某些原生作業系統 PHP 包裹仍以逐步發放的方式進行。 | 請確認伺服器所使用的軟體包系列和軟體倉庫。軟體包仍需安裝並重新啟動相關服務才能生效。 CloudLinux 更新 |
| Cloudways | Cloudways 報告稱已採取臨時保護措施並分階段推出。報告稱,自治應用程式已於10月22日上午9:02完成補丁修復。下午3:03的更新顯示,大部分伺服器已完成補丁修復,剩餘工作預計將於下午5點前完成。 | 截至本次報告截止時間,尚未確認整個部署計畫已完成。請查看最新的事件更新以及您應用程式所在的平台。 Cloudways PHP 事件 |
| AltusHost | AltusHost 於 10 月 21 日發布了一份安全公告。公告解釋了共享主機、託管主機和非託管主機存在的漏洞以及各自的責任。 | 請確認您的服務狀態。僅憑公告發布日期並不能確定所有伺服器的服務已全部完成。 AltusHost 建議 |
| 伺服器狂人 | Serverfreak 於 10 月 22 日發佈公告稱,所有共享伺服器都已打好補丁。公告還列出了適用的託管伺服器補丁,並警告稱,向後移植的修復程序可能會導致顯示錯誤。 PHP 版本未更改。 | 請確認您的服務是共享型、託管型還是自託管型。自託管型客戶仍需負責更新其伺服器。 伺服器怪客通知 |
| Qikify | Shopify應用程式開發人員表示,其所有應用程式都已打好補丁。 PHP 10月22日上午11:07開始生產。 | 本聲明涵蓋 Qikify 的應用程序,但不涉及 Shopify 核心平台或其他開發者應用程式的修補程式狀態。 Qikify 通知 |
Cloudways 網站維護和客戶補丁更新是兩個獨立的事件。
10月21日晚,在馬來西亞,我們看到 Cloudways 將其公共網站重新導向到其狀態頁面。 Cloudways的公開事件記錄證實,其網站和附屬入口網站在營運期間無法存取。 PHP 已套用補丁。報告指出兩項服務均已於10月22日凌晨3:48恢復(資源).
該事件應與客戶事件區分開來。 PHP 推出 (這裡有詳細信息). Cloudways 報告稱,自主應用程式的修補程式已完成,而靈活應用程式的更新仍在繼續。但其通知並未顯示所有客戶網站都已離線。
我們從網站主機商收到和聽到的內容
我們收到了來自…的警告郵件 AltusHost, Atlantic.Net, DigitalOcean, Shopify以及 仿生WP這些資訊是我們第一手記錄,展現了服務提供者如何溝通這個問題。收到警報表示服務提供者已發出警告;訊息的措辭決定了它是否也確認了更新已完成。


在10月22日上午(馬來西亞時間)的支持對話中,代表們表示: 伺服器狂人, TMDHosting, Kinsta, Flashcloud, HostPapa以及 ScalaHosting 他們告知我們補丁已完成。這些是針對所討論服務的支援確認。我們並未對這些提供者營運的每台伺服器進行獨立審計。


在我們的檢查中,各交易所的反應速度都很快。但這並不能說明哪個供應商的補丁修復速度最快。要進行公平的比較,需要服務範圍一致且完成時間確認。
你今天該做什麼
- 確定 PHP 為您的網站提供服務的環境。 請檢查您的主機控制面板。 WordPress 使用者可以開啟「工具」→「網站健康狀況」→「資訊」→「伺服器」。請向您的主機提供者詢問顯示的版本是否屬於正在執行的網站。
- 確認這兩個 CVE 漏洞都已修復。 請提供已安裝的軟體包或版本、受影響的服務範圍以及完成時間。對於自託管伺服器,您的管理員必須安裝相應的供應商更新。
- 檢查所有相關的應用程式和伺服器。 包括子網域、測試站點和其他 PHP 應用程式.詢問是否還有其他伺服器或工作人員需要更新。
- 備份並測試關鍵功能。 請保留一份最新的文件和資料庫備份。打完補丁並重新啟動所需服務後,請檢查登入、表單、結帳和排程任務。
- 加劇延誤。 PHP 聲明稱,臨時措施無法提供全面保護。請向您的管理員諮詢當前的官方措施,以及受影響的服務是否應該… 暫時受限或離線.
您可以向主持人提出以下問題:
擁有一切 PHP 我們網站的運作環境是否已針對 CVE-2026-109618 和 CVE-2026-109619 進行修補?請確認正在運行的軟體包或版本、涵蓋的服務以及更新完成時間。
對於此事件,一份有用的確認文件應包含受影響的服務名稱以及實際運作的修復方案。請將此確認文件保存在您的網站維護記錄中。
提醒報告截止時間為2026年10月22日下午4:23(馬來西亞時間,即世界協調時08:23)。除非另有說明,以下所有時間均為馬來西亞時間。
