
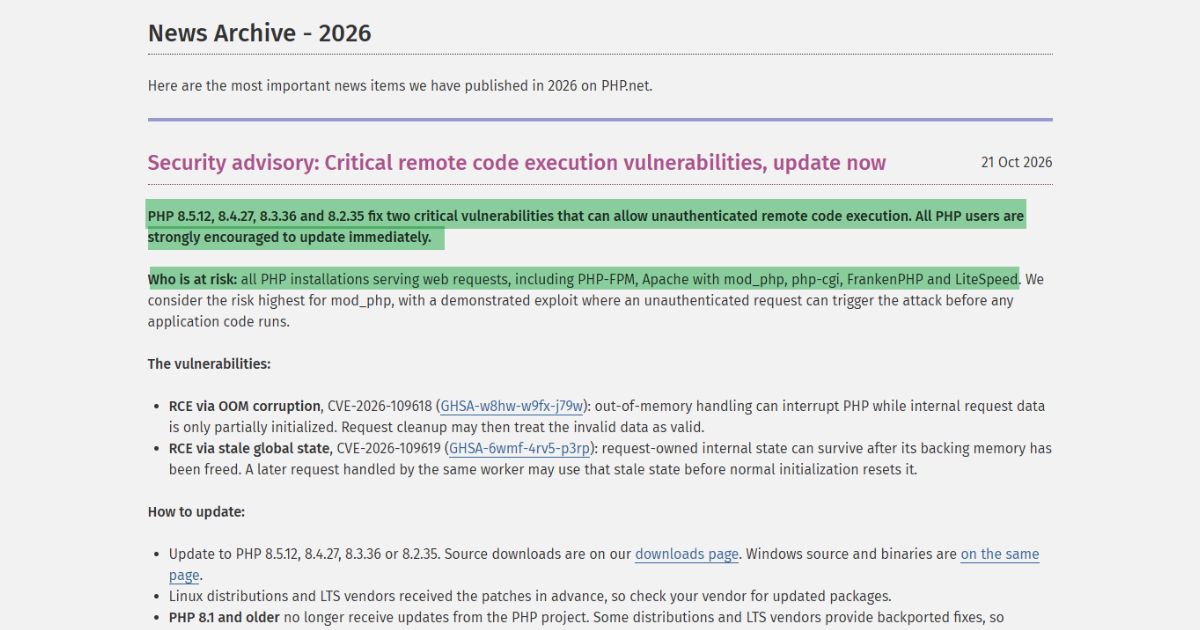
Dois pontos críticos PHP Vulnerabilidades levaram a atualizações emergenciais em diversas plataformas de hospedagem. Se o seu site usa PHP, verifique com seu anfitrião hoje. Atualizando WordPress, um tema ou um plugin não instala estes PHP Conserta.
PHP As correções foram lançadas em 21 de outubro. As vulnerabilidades, CVE-2026-109618 e CVE-2026-109619, podem permitir que um invasor execute código em servidores vulneráveis sem fazer login. PHP alerta que todas as instalações que atendem solicitações da web estão em risco. Isso inclui PHP-FPM, Apache com mod_php, CGI, FrankenPHP e LiteSpeed.
A resposta envolveu fornecedores de software, plataformas gerenciadas e provedores de hospedagem web individuais. Alguns emitiram alertas aos clientes. Outros publicaram instruções de aplicação de patches ou relataram manutenções e atualizações em etapas. Durante nossas próprias verificações, também recebemos e-mails e questionamos as equipes de suporte de hospedagem sobre suas respostas.
Leia o oficial PHP assessoria de segurança
Qual PHP Versões precisam de correção
As versões upstream corrigidas são:
| PHP Ramo | Liberação fixa |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
Essas versões corrigem ambas as vulnerabilidades. Apache O uso de mod_php apresenta o maior risco identificado pela equipe. PHP equipe. Seu comunicado descreve um ataque comprovado que pode ser executado antes do início do código do aplicativo.
Um número de versão inferior nem sempre significa que um pacote do fornecedor permanece vulnerável. Alguns fornecedores aplicam correções de segurança a versões mais antigas, um processo chamado de backporting. Solicite a revisão do pacote instalado e a confirmação de que ela abrange ambas as CVEs.
PHP As versões 8.1 e anteriores não recebem mais atualizações de segurança regulares do... PHP projeto. A cobertura do fornecedor deve ser verificada separadamente. PHP O suporte de segurança para a versão 8.2 termina em 31 de dezembro de 2026.

Como os provedores de hospedagem e o cPanel responderam
Os avisos públicos abaixo descrevem diferentes partes da resposta. O fato de um fornecedor disponibilizar um pacote não garante que todos os hosts o tenham instalado. A informação de conclusão emitida por um host se aplica ao escopo de serviço especificado em seu aviso.
| Fornecedor ou plataforma | Resposta Registrada Publicamente | O que os proprietários de sites devem verificar |
|---|---|---|
| cPanel | A cPanel publicou versões corrigidas do cPanel & WHM e do EasyApache PHP pacotes. Seu aviso lista os pacotes do CloudLinux separadamente, incluindo correções retroportadas para versões mais antigas. PHP números de versão. | Peça ao administrador para verificar tanto o painel de controle quanto o PHP Pacotes que servem o site. Use a lista de pacotes para o fornecedor relevante. Painel consultivo cPanel |
| CloudLinux | CloudLinux informou que o problema Easy foi corrigido.Apache e pacotes alt-php disponíveis para plataformas específicas. Alguns sistemas operacionais nativos PHP Os pacotes continuaram sendo distribuídos gradualmente. | Confirme a família de pacotes e o repositório usados pelo seu servidor. A disponibilidade do pacote ainda requer instalação e a reinicialização dos serviços relevantes. Atualização do CloudLinux |
| Cloudways | Cloudways A empresa informou sobre proteções provisórias e uma implementação gradual. O comunicado indicava que os aplicativos autônomos haviam sido corrigidos às 9h02 do dia 22 de outubro. Às 3h03, a atualização informava que a maioria dos servidores havia sido corrigida e que o trabalho restante deveria ser concluído até as 5h. | Até o momento do encerramento deste relatório, a conclusão de toda a implementação ainda não havia sido confirmada. Verifique a atualização atual do incidente e o produto que hospeda seu aplicativo. Cloudways PHP incidente |
| AltusHost | A AltusHost publicou um aviso em 21 de outubro. Nele, explicava-se as vulnerabilidades e as diferentes responsabilidades para hospedagem compartilhada, gerenciada e não gerenciada. | Confirme o status do seu serviço. A data de publicação do aviso, por si só, não indica a conclusão do serviço em todos os servidores. Aviso da AltusHost |
| Servidor louco | O comunicado da Serverfreak de 22 de outubro informava que todos os servidores compartilhados haviam sido atualizados. Também descrevia as atualizações aplicáveis aos servidores gerenciados e alertava que correções retroportadas poderiam afetar a exibição dos patches. PHP Versão inalterada. | Verifique se o seu serviço é compartilhado, gerenciado ou autogerenciado. Os clientes com serviço autogerenciado continuam responsáveis por atualizar seus servidores. Aviso do Serverfreak |
| Qikify | O desenvolvedor do aplicativo Shopify afirmou que todos os seus aplicativos estavam sendo executados com as atualizações de segurança instaladas. PHP Em produção até às 11h07 do dia 22 de outubro. | Esta declaração abrange os aplicativos da Qikify. Ela não estabelece o status de atualização da plataforma principal da Shopify ou de aplicativos de outros desenvolvedores. Aviso do Qikify |
Cloudways A manutenção do site e a aplicação de patches aos clientes foram eventos separados.
Na noite de 21 de outubro, na Malásia, vimos Cloudways redirecionar seu site público para sua página de status. CloudwaysO registro público de incidentes da empresa confirma que seu site e portal de afiliados ficaram indisponíveis durante PHP Foram aplicadas correções. O sistema informou que ambos os serviços foram restaurados às 3h48 do dia 22 de outubro (fonte).
Esse incidente deve ser diferenciado do incidente com o cliente. PHP sair da cama (detalhes completos aqui). Cloudways A empresa informou que as correções para os aplicativos autônomos foram concluídas, enquanto as atualizações flexíveis continuaram. Seus comunicados não comprovam que todos os sites dos clientes ficaram offline.
O que recebemos e ouvimos dos provedores de hospedagem web
Recebemos e-mails de alerta de AltusHost, Atlantic.Net, DigitalOcean, Shopify e BiônicoWPEssas mensagens fazem parte do nosso registro em primeira mão de como os provedores comunicaram o problema. O recebimento de um alerta comprova que o provedor enviou um aviso; a redação da mensagem determina se ela também confirma uma atualização concluída.


Durante conversas de apoio na manhã de 22 de outubro, horário da Malásia, representantes da Servidor louco, TMDHosting, Kinsta, Nuvem de flash, HostPapa e ScalaHosting Nos informaram que a aplicação das atualizações foi concluída. Essas são confirmações de suporte para os serviços em questão. Não realizamos auditorias independentes de todos os servidores operados por esses provedores.


As equipes de suporte demonstraram respostas rápidas durante nossas verificações. Elas não estabelecem uma classificação de qual provedor corrigiu a vulnerabilidade primeiro. Uma comparação justa exigiria escopos de serviço equivalentes e horários de conclusão confirmados.
O que você deve fazer hoje
- Identificar o PHP ambiente que serve o seu site. Verifique o painel de controle da sua hospedagem. WordPress Os usuários podem acessar Ferramentas → Saúde do Site → Informações → Servidor. Consulte seu provedor de hospedagem para verificar se a versão exibida corresponde ao site em produção.
- Confirme se ambas as CVEs foram corrigidas. Solicite o pacote ou versão instalada, o escopo do serviço afetado e o tempo de conclusão. Para servidores autogerenciados, seu administrador deve instalar as atualizações apropriadas do fornecedor.
- Verifique todos os aplicativos e servidores relevantes. Inclua subdomínios, sites de teste e outros. PHP aplicativos. Pergunte se servidores ou trabalhadores adicionais ainda precisam da atualização.
- Faça backup e teste as funções essenciais. Mantenha uma cópia atualizada de seus arquivos e banco de dados. Após a aplicação de patches e a reinicialização dos serviços necessários, verifique logins, formulários, checkouts e tarefas agendadas.
- Aumentar os atrasos. PHP Diz que as medidas temporárias não oferecem proteção completa. Consulte seu administrador sobre as medidas oficiais vigentes e se o serviço afetado deve ser... Temporariamente restrito ou desativado.
Você pode enviar esta pergunta ao seu anfitrião:
Tem tudo PHP O ambiente que hospeda nosso site foi corrigido para as vulnerabilidades CVE-2026-109618 e CVE-2026-109619? Por favor, confirme o pacote ou versão em execução, os serviços abrangidos e quando a atualização foi concluída.
Para este incidente, uma confirmação útil indica o serviço afetado e a correção em execução. Guarde essa confirmação nos registros de manutenção do seu site.
ObservaçãoData limite para envio de relatórios: 22 de outubro de 2026, 4h23, horário da Malásia (08h23 UTC). Todos os horários abaixo utilizam o horário da Malásia, salvo indicação em contrário.
